EU Cybersecurity Laws and Compliance Resources
Complete guide to European Union cybersecurity regulations including Cyber Resilience Act (CRA), Network and Information Security Directive (NIS2), General Data Protection Regulation (GDPR), the Machinery Regulation, AI Act, eIDAS 2.0, and Medical Device Regulation (MDR).
Free Compliance Tools and Resources
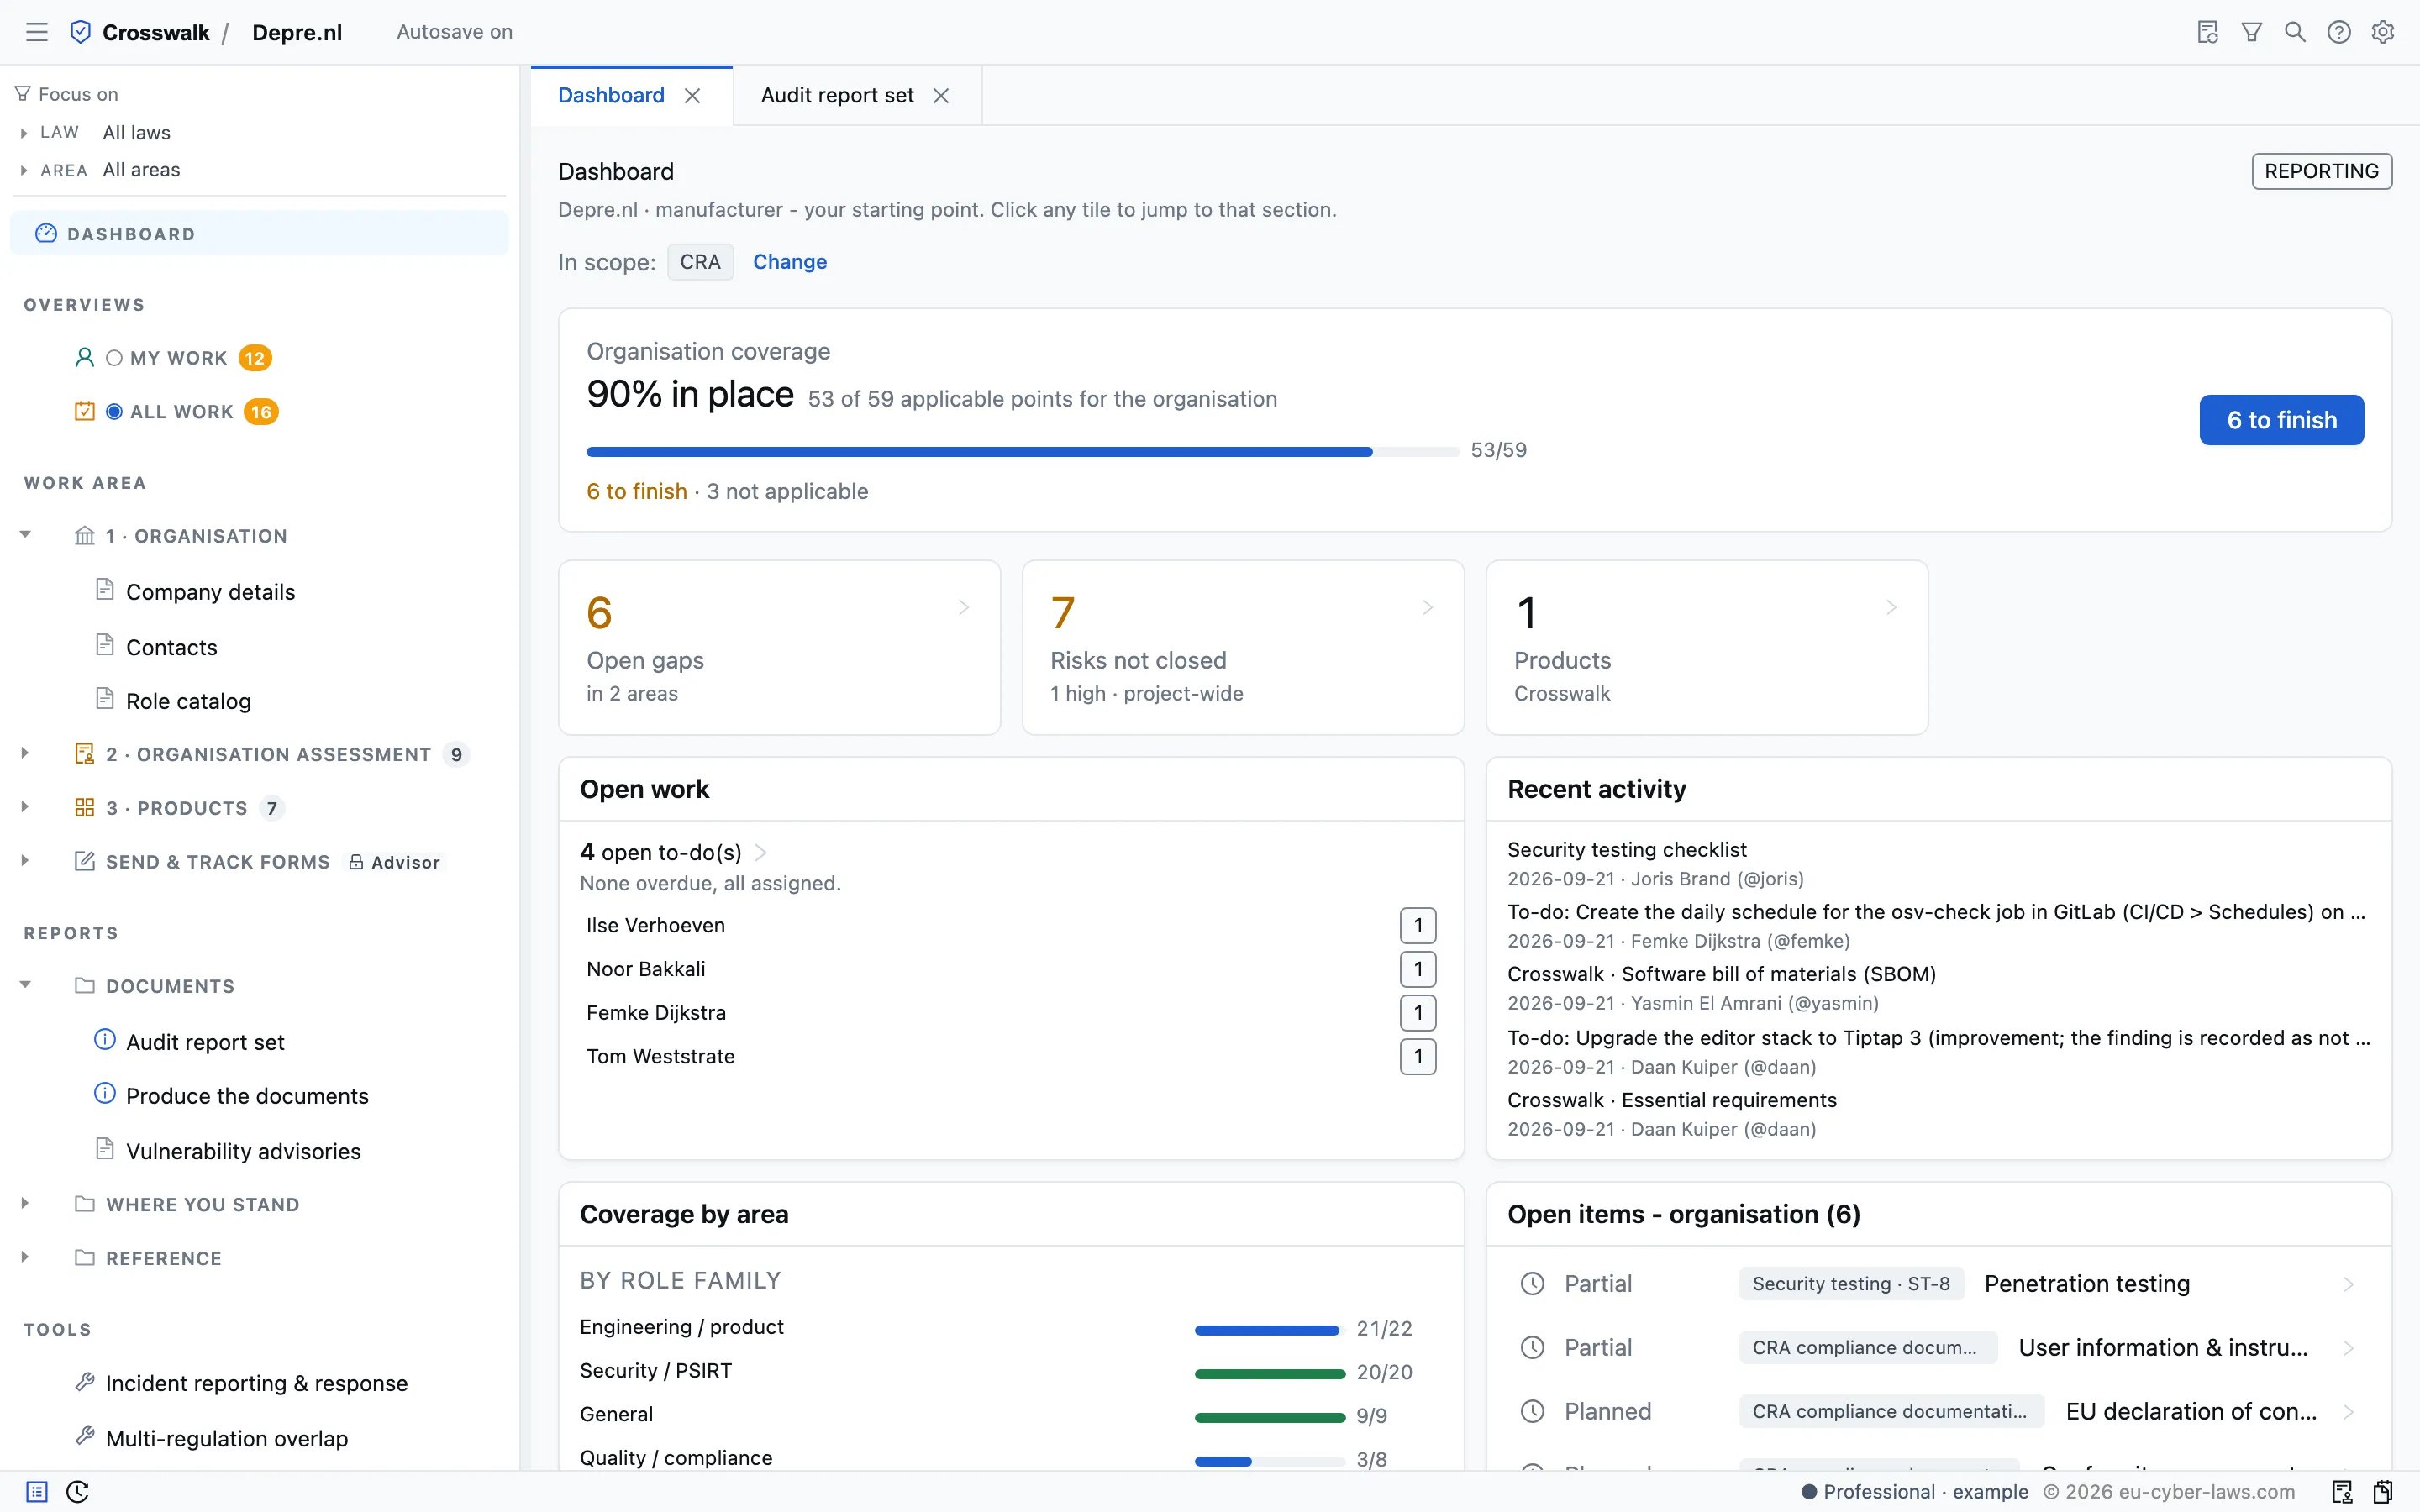
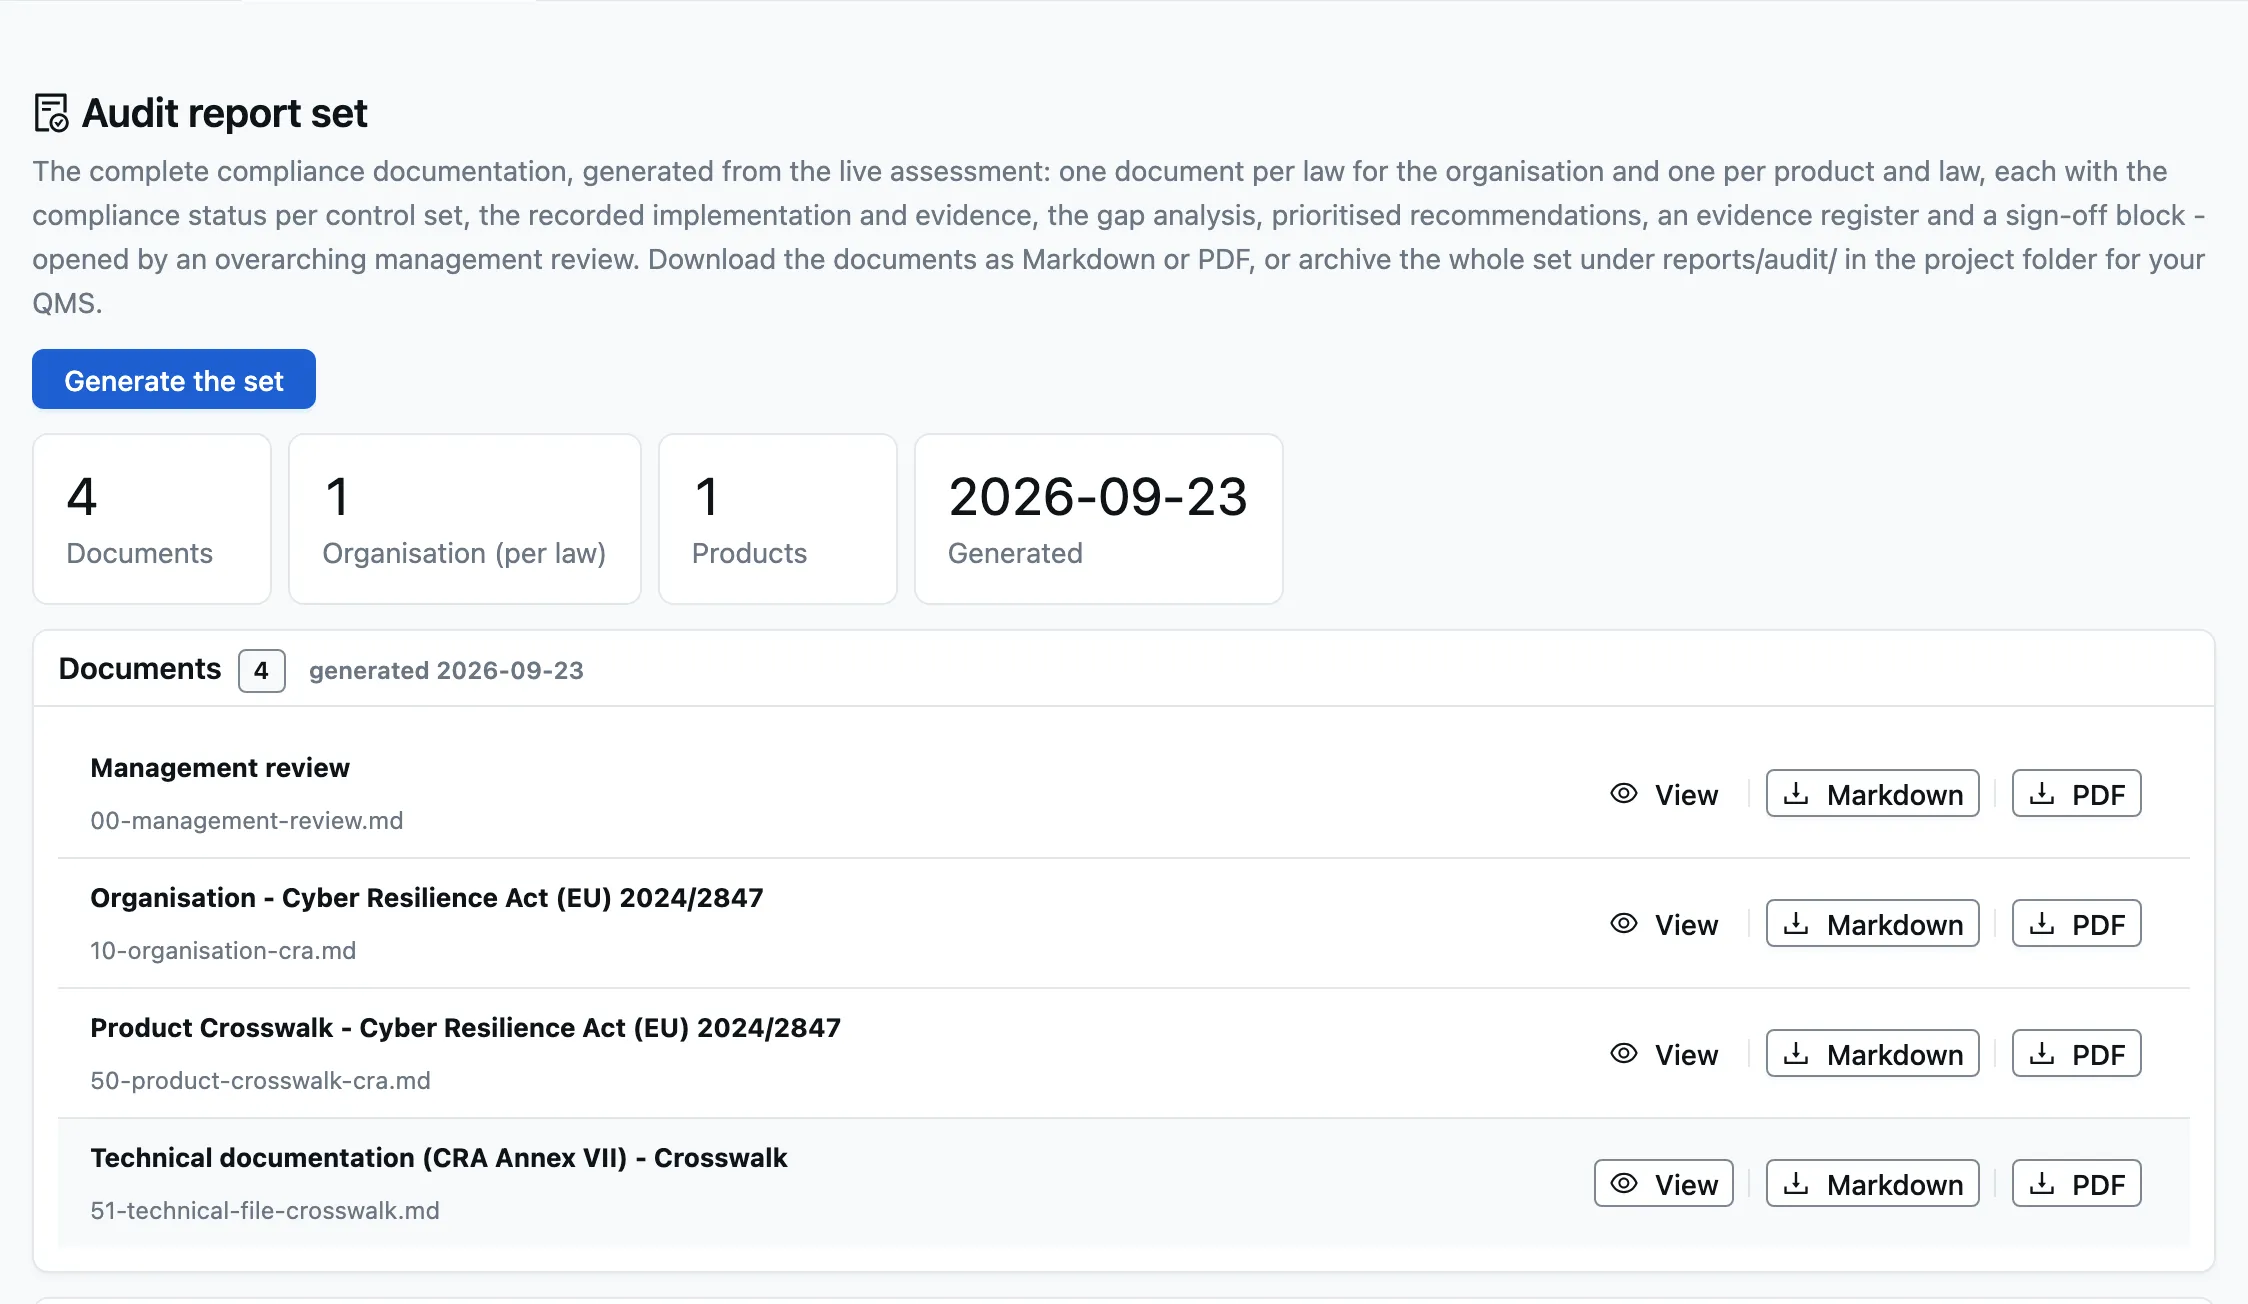
Free gap analysis tools, compliance checklists, step-by-step guides, risk assessments, and practical implementation advice for EU cybersecurity compliance. No registration required.
Standards Mapping and Integration
Map EU cybersecurity laws to ISO 27001, IEC 62443, NIST Cybersecurity Framework, IEEE 802, SOC 2, PCI DSS, CIS Controls, COBIT 2019, ISO 31000, ISO 22301, ENISA Guidelines, Common Criteria, ITIL 4, FAIR Risk Analysis, CSA Cloud Controls Matrix, SANS Top 20, and other international standards. Leverage existing compliance frameworks, avoid duplicate effort, and identify gaps between current standards and EU requirements.
Cyber Resilience Act (CRA) Compliance
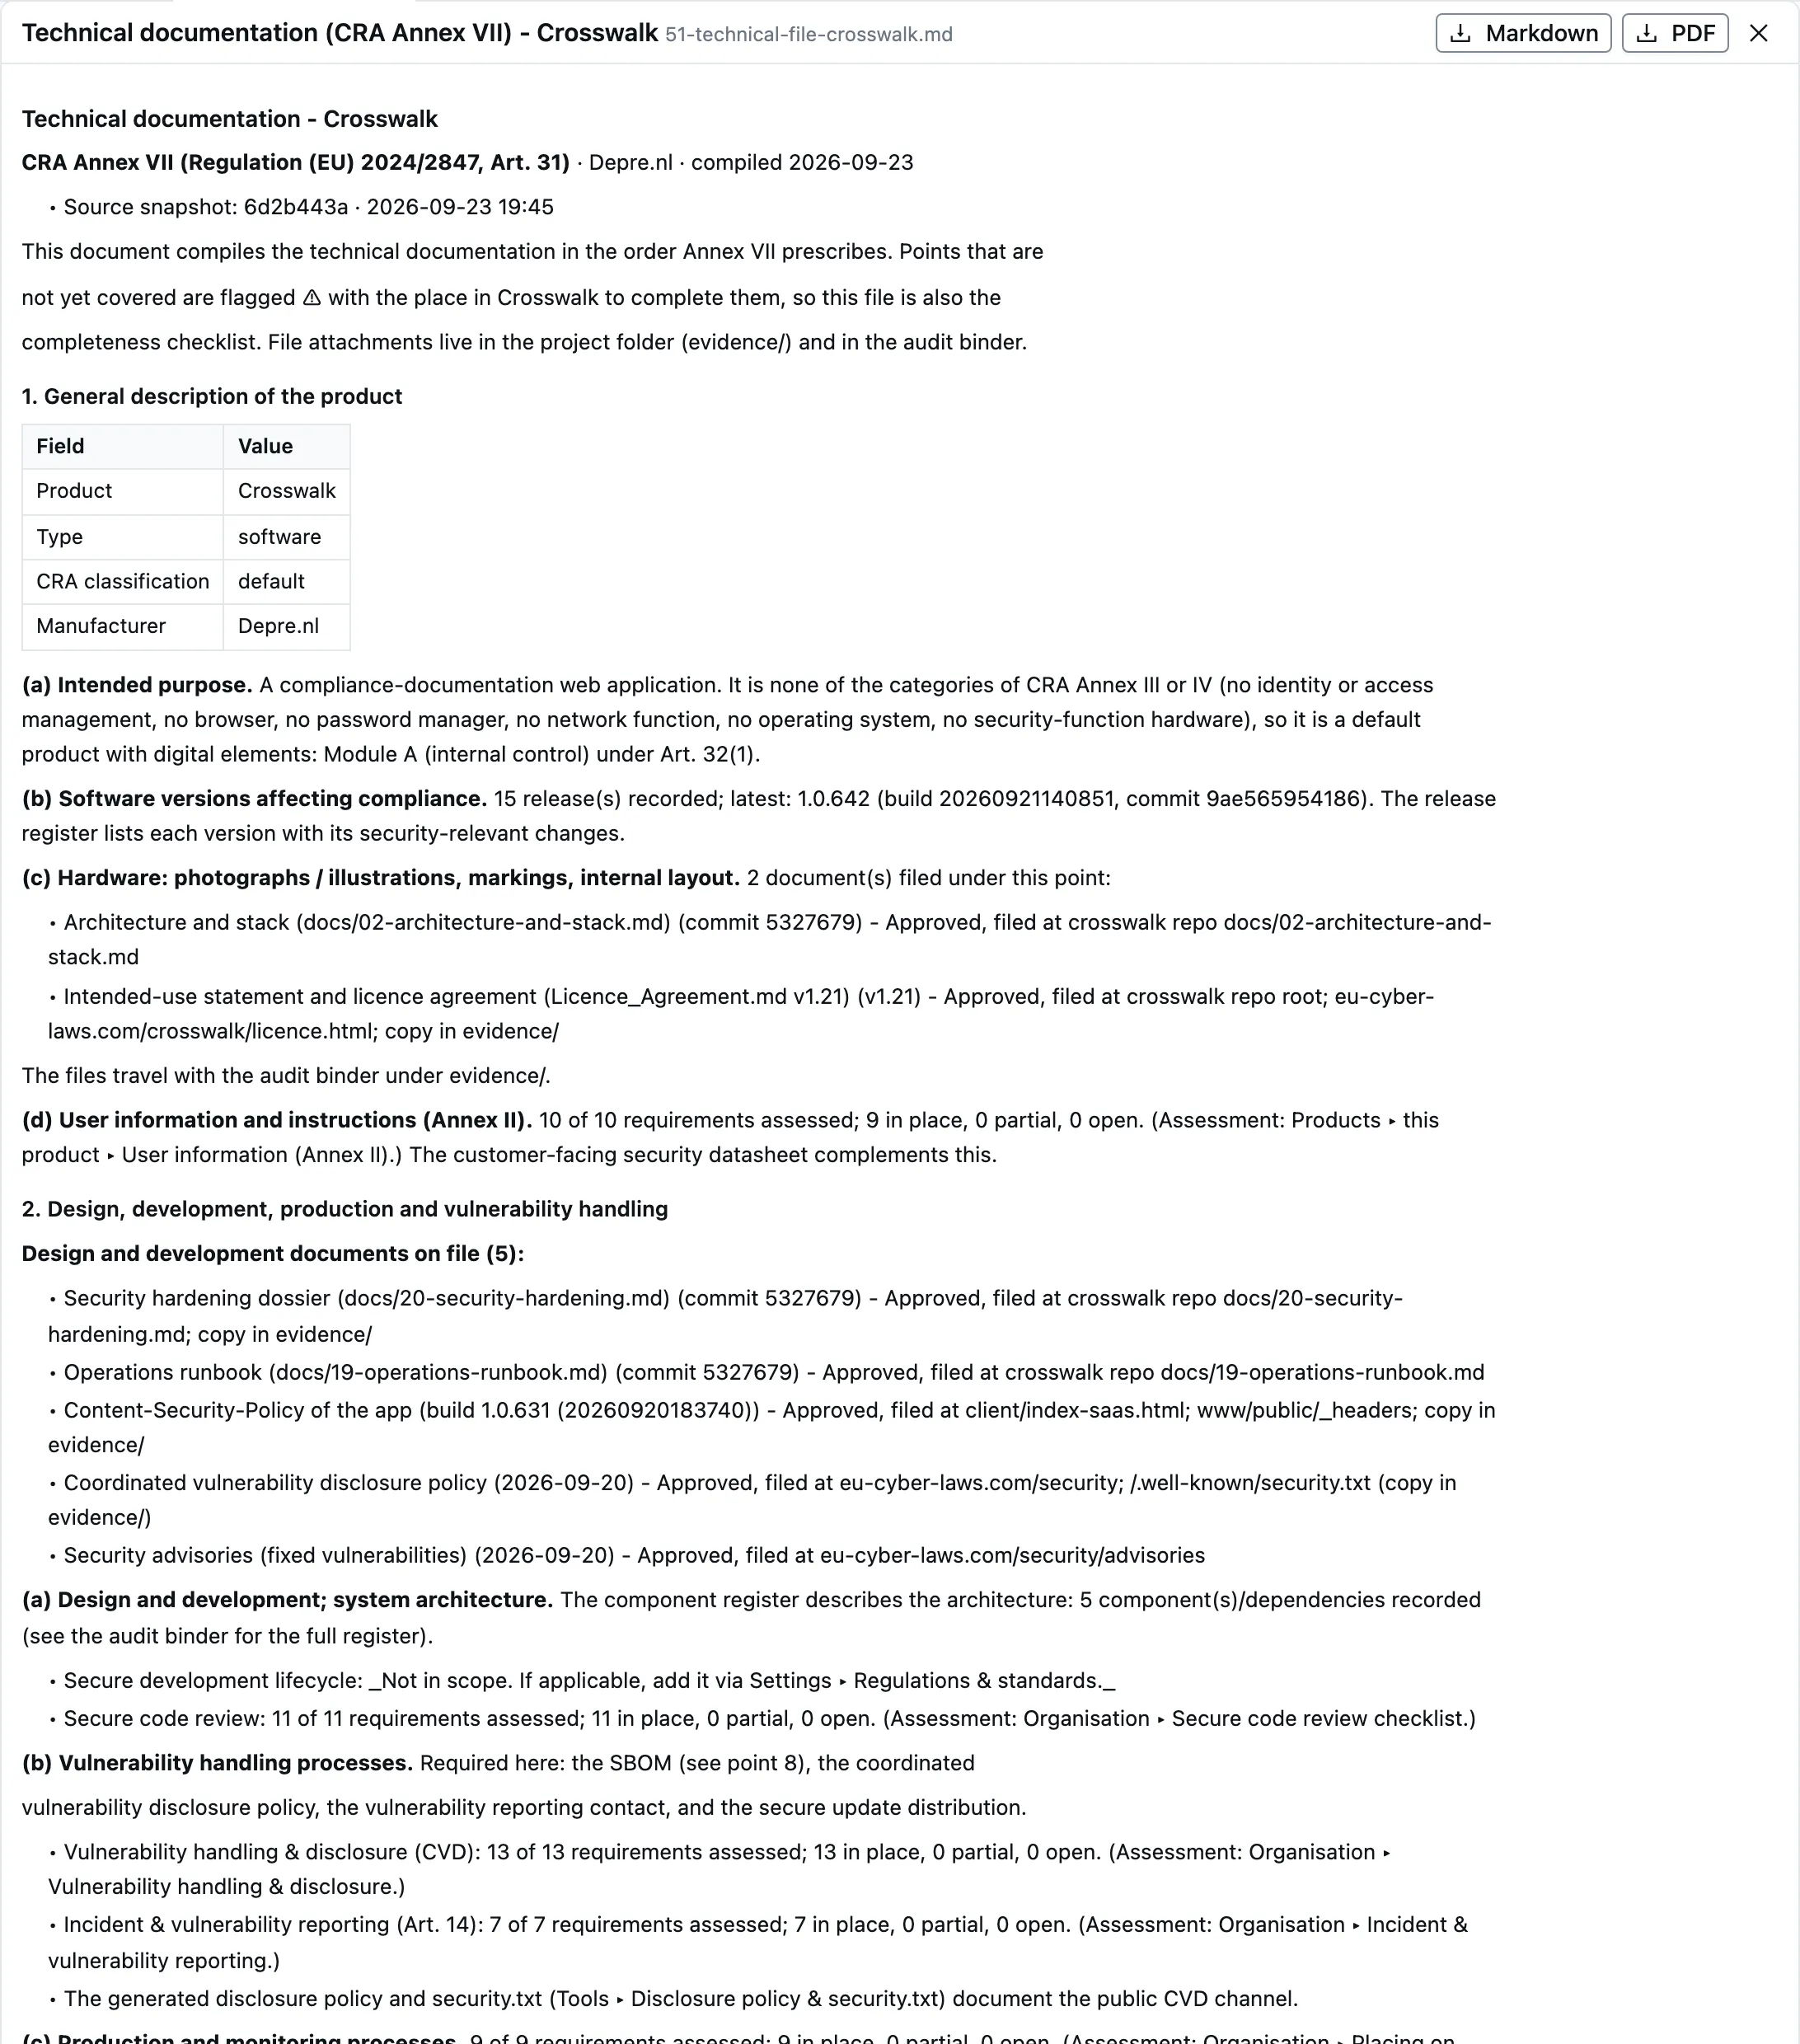
CRA compliance guide for products with digital elements, IoT devices, software, hardware, embedded systems, connected devices, smart appliances, industrial control systems, automotive software, medical devices with digital components, cybersecurity requirements, vulnerability disclosure, incident reporting, risk assessment, essential requirements, conformity assessment, CE marking, technical documentation, post-market surveillance.
NIS2 Directive Implementation
NIS2 compliance for essential services, important entities, critical infrastructure, energy sector, transport, banking, financial services, healthcare, drinking water, wastewater, digital infrastructure, ICT services, public administration, space, cybersecurity risk management, incident reporting, supply chain security, business continuity, crisis management, vulnerability handling, network security.
GDPR Data Protection
GDPR compliance for personal data processing, privacy policy, consent management, data subject rights, data protection officer, privacy by design, data protection impact assessment, breach notification, cross-border transfers, legitimate interests, cookies, privacy notices, data minimization, purpose limitation, storage limitation, accuracy, integrity, confidentiality.
EU AI Act Implementation
AI Act compliance for artificial intelligence systems, high-risk AI applications, prohibited AI practices, foundation models, general purpose AI, risk management, quality management, transparency obligations, human oversight, accuracy, robustness, cybersecurity, bias monitoring, fundamental rights impact assessment.
eIDAS 2.0 Digital Identity
eIDAS 2.0 compliance for electronic identification, digital signatures, electronic seals, time stamps, electronic delivery services, website authentication, trust services, qualified trust service providers, European Digital Identity Wallet, cross-border recognition, electronic transactions, digital certificates, remote signature, mobile ID.
Medical Device Regulation (MDR)
MDR compliance for medical devices, software as medical device, clinical evaluation, post-market surveillance, unique device identification, device classification, conformity assessment, notified bodies, clinical investigation, risk management, quality management system, technical documentation, vigilance reporting.
Industry Sectors and Use Cases
Compliance guidance for startups, SMEs, enterprises, software developers, IoT manufacturers, fintech, healthtech, automotive, energy, telecommunications, public sector, SaaS providers, e-commerce, digital platforms, cloud services, cybersecurity companies, consulting firms, legal practitioners, compliance officers, risk managers, CISOs, CTOs.
Geographic Coverage
EU member states compliance: Germany, France, Netherlands, Belgium, Austria, Denmark, Sweden, Finland, Poland, Czech Republic, Hungary, Slovakia, Slovenia, Croatia, Bulgaria, Romania, Lithuania, Latvia, Estonia, Ireland, Luxembourg, Malta, Cyprus, Portugal, Spain, Italy, Greece, plus EEA countries Norway, Iceland, Liechtenstein.
Related Standards and Frameworks
ISO 27001, ISO 27002, NIST Cybersecurity Framework, Common Criteria, ETSI EN 303 645, IEC 62443, ISO 14971, ISO 13485, ENISA guidelines, CISA guidance, BSI standards, ANSSI recommendations, NCSC guidance, cyber essentials, SOC 2, PCI DSS integration.